
CRA 漏洞报告义务何时适用?企业需要准备哪些响应记录?
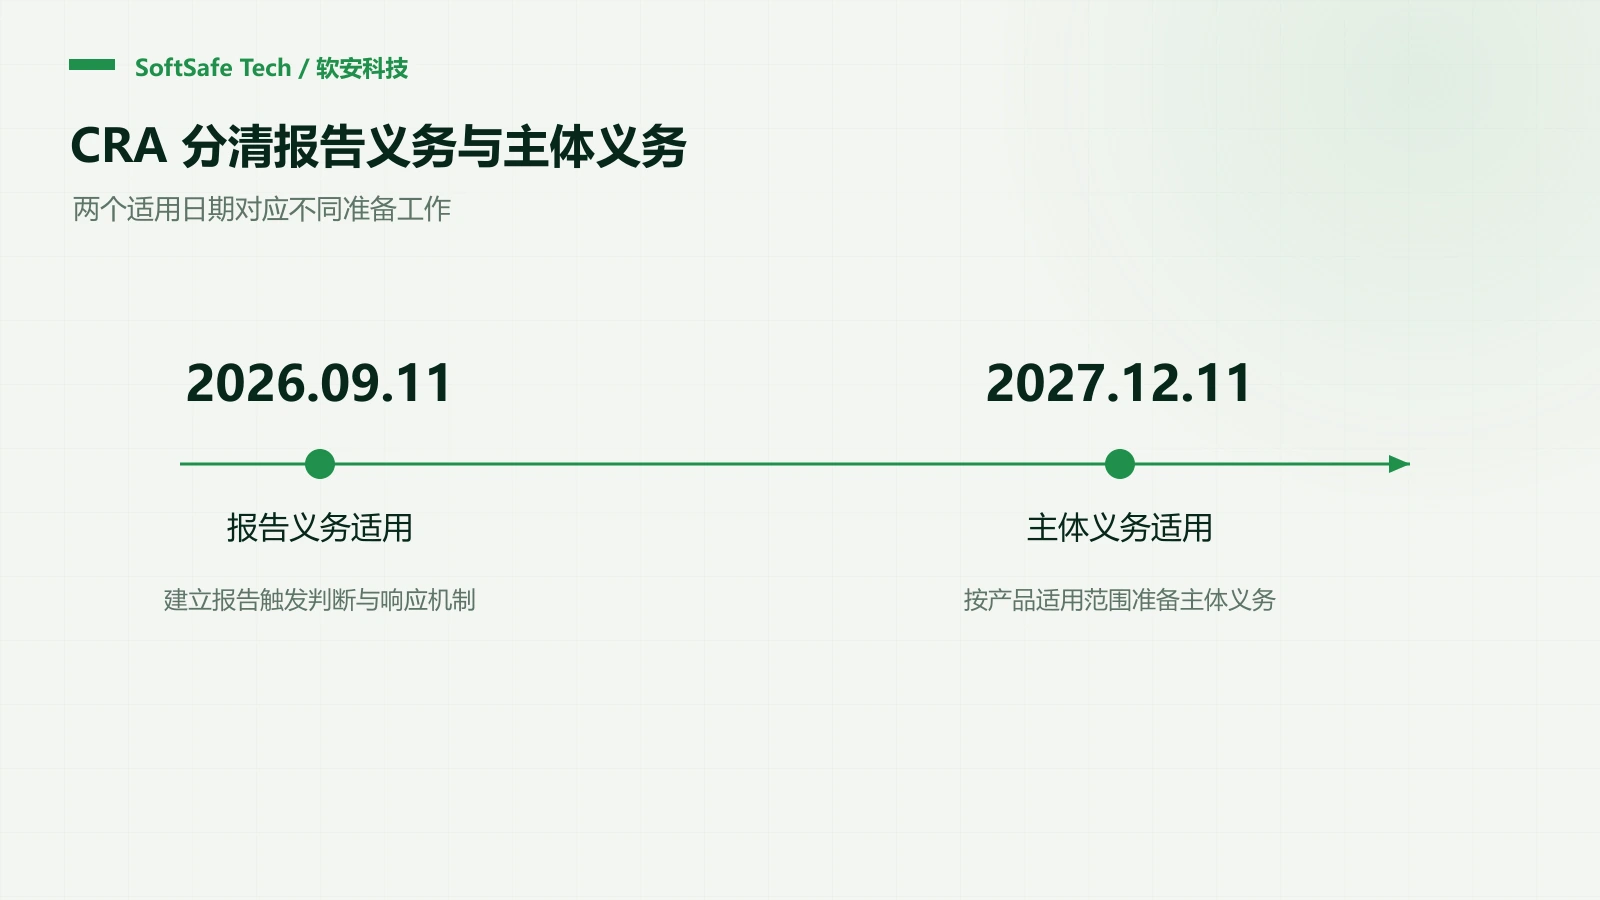
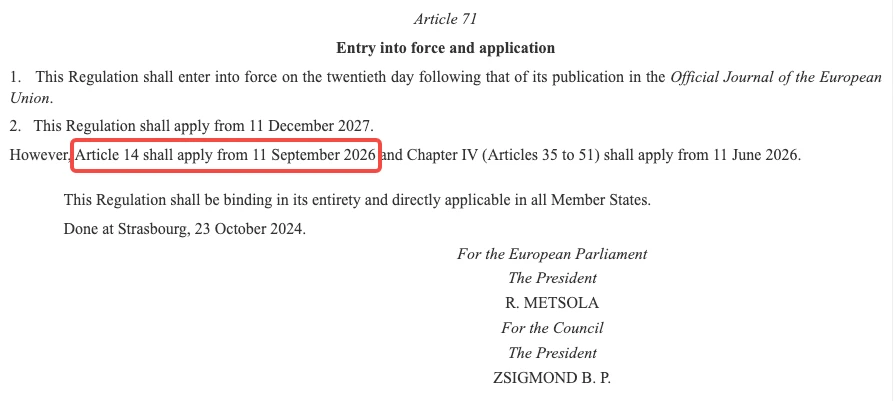
CRA 报告义务自2026年9月11日起适用,主体义务自2027年12月11日起适用。企业首先要判断产品与自身角色是否落入法规范围,再建立报告机制;不能只看到产品里有软件,就套用同一合规清单。车载产品、医疗器械等还需核查专门法规与排除规定。欧委会官方介绍
哪些情况需要进入报告判断
第14条关注两类情形:制造商知悉产品存在被积极利用的漏洞,或发生影响产品安全的严重事件。普通扫描告警、一个新公开的CVE与法定报告触发条件并不相同。团队需要记录知悉时间、产品版本、利用或事件证据,并及时交由责任人判断。CRA第14条
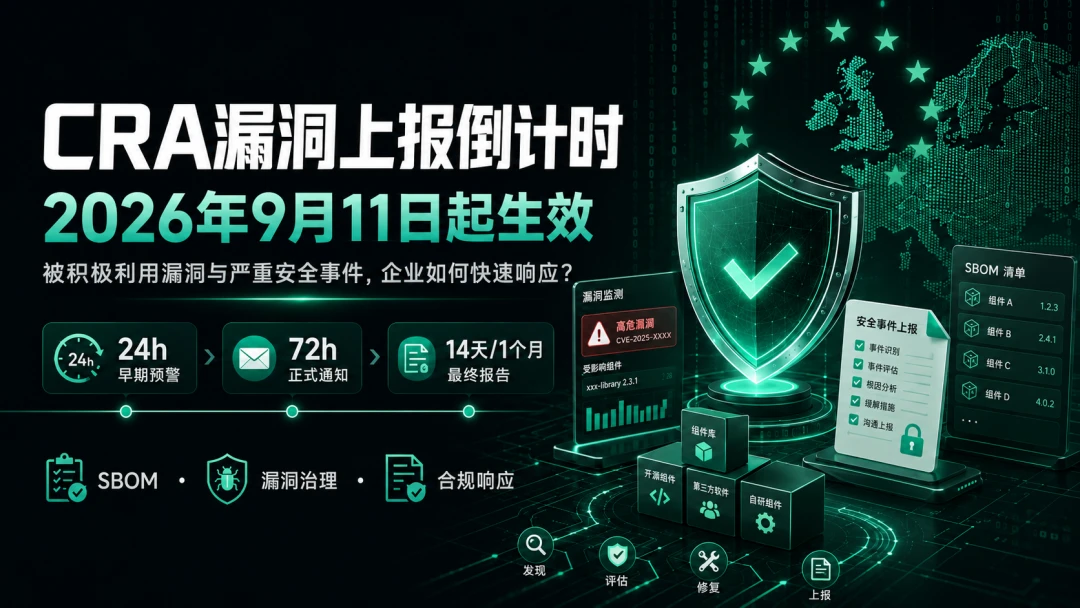
三个时间点如何理解
以被积极利用的漏洞为例,应当无不当延迟,并在知悉后24小时内提交早期预警、72小时内提交漏洞通知;最终报告原则上应在纠正或缓解措施可用后14天内提交。14天不是统一修复期限。严重事件有单独的通知与最终报告要求,不能直接套用漏洞分支。预警也不意味着必须在首次提交时完成全部调查。欧委会报告义务说明
企业应提前准备四组记录
- 产品记录:产品标识、受支持版本、投放市场与供应商信息,让漏洞能够追溯到具体交付物。
- 判断记录:情报来源、知悉时间、影响分析、报告触发判断及其依据;尚不确定的事实应明确标识。
- 处置记录:临时缓解、修复计划、验证结果与后续变更,保留每次决定的负责人和时间。
- 沟通记录:报告责任人、替补人、外部报告渠道与用户通知流程,避免信息停留在单个工程师邮箱。
可以用一次受控桌面演练验证流程:收到情报后,谁确认产品范围,谁组织技术分析,谁提交材料,谁持续补充信息。法规关注的是义务是否履行,不能仅凭使用表格或自动化系统判断合规与否。
资产清单如何支持响应
SBOM 能帮助把组件关联到产品版本,仍需结合实际部署和漏洞条件开展分析。工具可以协助整理资料、跟踪问题,报告决策与责任机制仍由组织承担。关于这条证据链如何进入研发流程,可继续阅读CRA 漏洞管理:从组件清单到修复证据。