SCA (Software Composition Analysis)
源兮SCA从漏洞发现到SRP上报
一次常规检测之后,告警列表里出现了一条超危记录:CVE-2021-39144,XStream 远程代码执行漏洞。这不是演练数据,很多企业的代码仓库里确实带着这个版本的 XStream,而且它正在被真实利用。这篇文章从这条漏洞的详情页开始,一路走到向 ENISA 单一报告平台(SRP)提交报告。文中的截图来自源兮的真实系统实操和一套私有演练沙箱。
阅读全文一次常规检测之后,告警列表里出现了一条超危记录:CVE-2021-39144,XStream 远程代码执行漏洞。这不是演练数据,很多企业的代码仓库里确实带着这个版本的 XStream,而且它正在被真实利用。这篇文章从这条漏洞的详情页开始,一路走到向 ENISA 单一报告平台(SRP)提交报告。文中的截图来自源兮的真实系统实操和一套私有演练沙箱。
阅读全文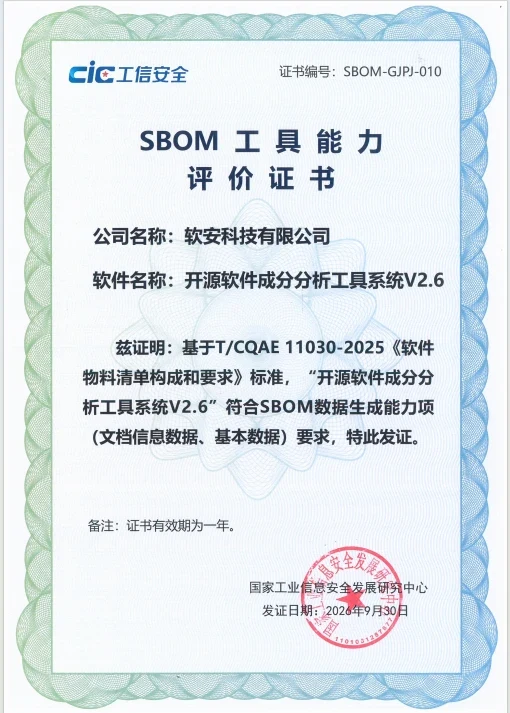
近日,软安科技有限公司开源软件成分分析工具系统V2.6,顺利通过国家工业信息安全发展研究中心测评,正式取得SBOM工具能力评价证书(证书编号:SBOM‑GJPJ‑010),标志着产品SBOM数据生成核心能力达到行业标准要求。
阅读全文
软安科技宣布加入 OIN 2.0,参与开源专利风险治理。公司计划结合 SCA、SBOM 和开源合规服务,与社区及行业伙伴交流治理实践,帮助企业理解开源许可证合规与专利风险的不同管理要求。
阅读全文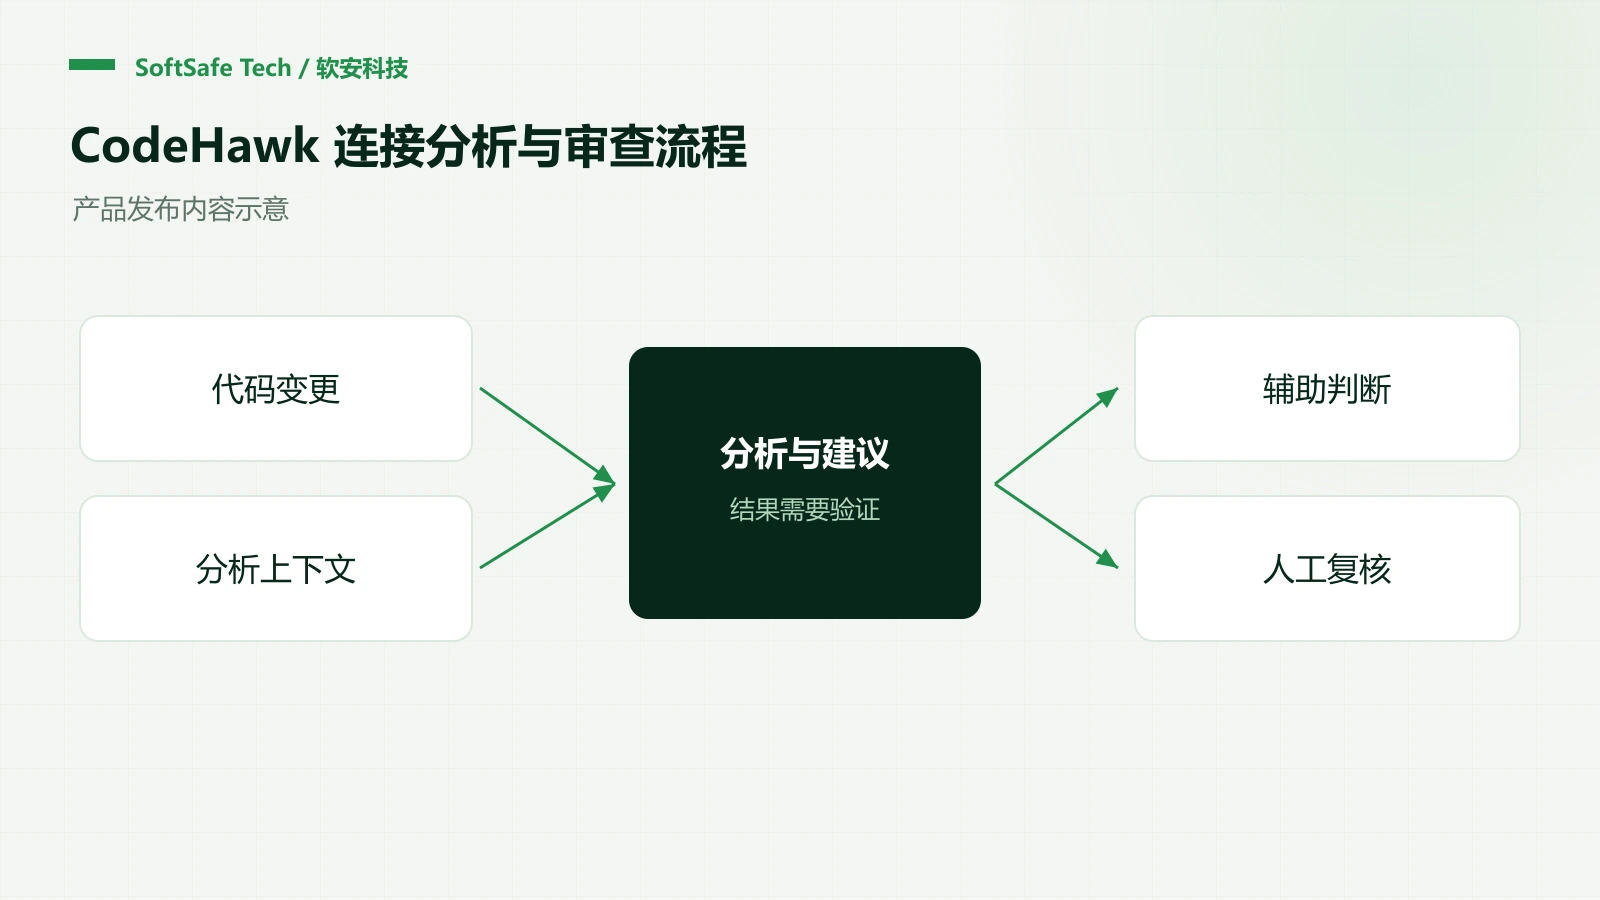
CodeHawk 围绕 PR/MR 代码变更,结合大模型与 StatiCode 静态分析上下文提供风险反馈。产品用于研发过程中的增量审计,团队仍需配合全量 SAST 扫描与人工复核。
阅读全文
中国网络安全审查认证和市场监管大数据中心信息安全基准实验室公布首批软件供应链安全管理能力评估结果,软安科技 5 名工程师列入合格人员名单。公司将结合项目实践持续推进软件供应链安全人才与服务能力建设。
阅读全文
软安科技列入首批软件产品开源代码安全评价能力评估合格机构名单。此次结果反映机构在对应评价事项中的能力建设进展,后续将继续围绕开源组件识别、许可证合规及安全风险分析完善工具与服务。
阅读全文
软安科技“静态代码分析工具 AI+”入选《2025年度上海市网络安全产业创新攻关成果目录》,对应人工智能赋能安全方向。产品将大模型辅助判断和修复建议引入静态代码审计,支持开发人员处理扫描结果。
阅读全文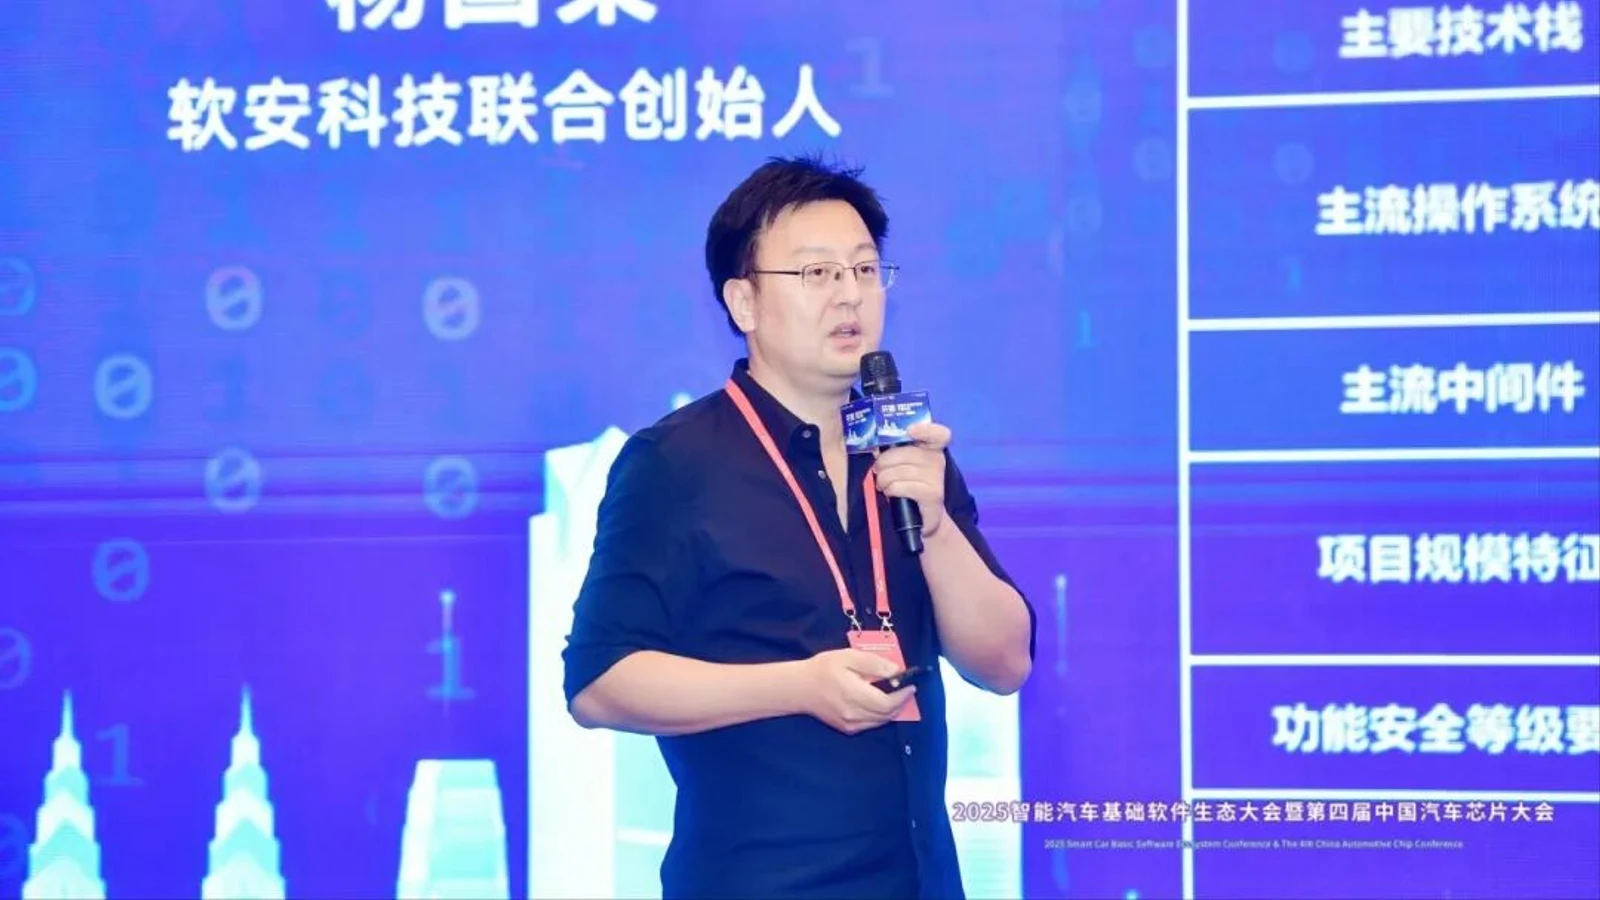
2025 年 8 月 28—29 日,软安科技参加在重庆举办的智能汽车基础软件生态大会。联合创始人杨国梁分享车用操作系统的开源质量与合规实践,陈俊杰获得社区“育苗讲师勋章”。
阅读全文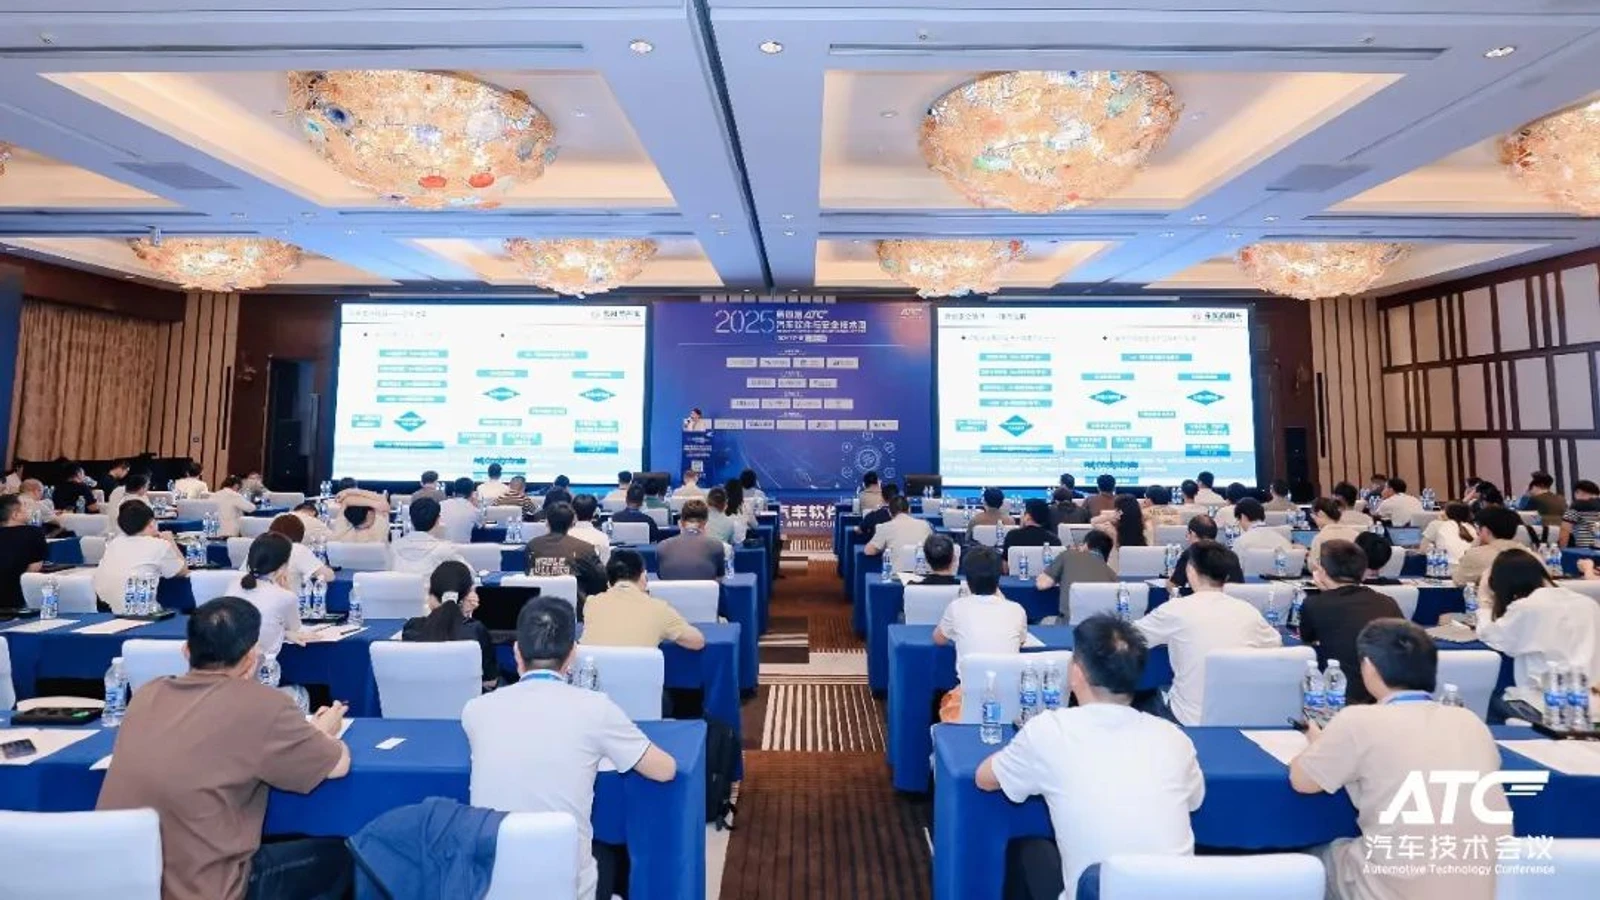
软安科技参加 2025 第四届 ATC 汽车软件与安全技术周,围绕 AI 介入嵌入式研发后的质量与合规问题分享实践,并在展区介绍 SCA、StatiCode 和 Fuzz 产品在汽车软件场景中的应用。
阅读全文