
SPDX 是什么?如何把 SBOM 做成可交换、可验证的组件清单
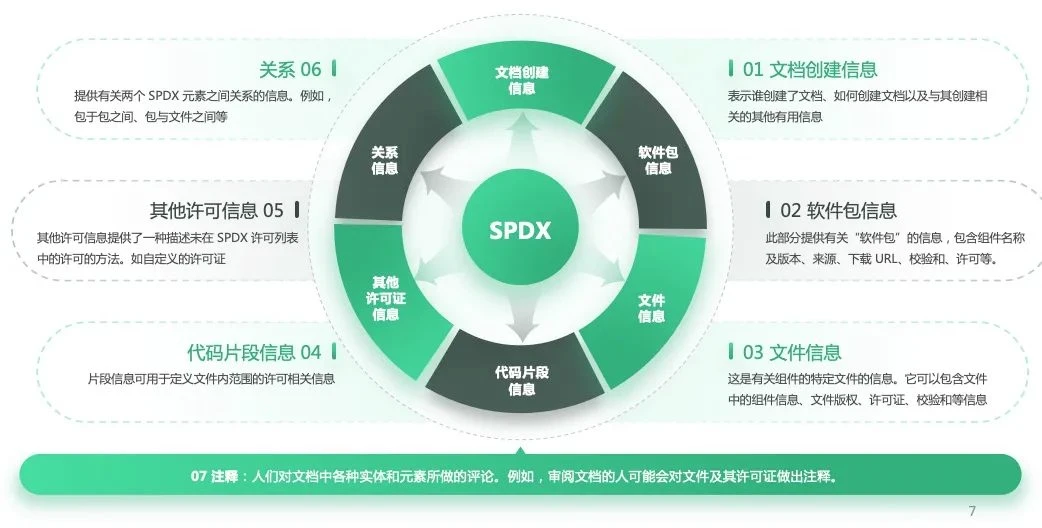
SPDX 是一种用于交换组件及相关信息的开放标准。企业可以用它表达软件包、文件、许可证和依赖关系,让不同工具读取同一份 SBOM。它解决信息如何描述与交换的问题,不能仅凭文件生成成功就确认软件安全。
先分清名称与版本
SPDX 2.3 规范使用 Software Package Data Exchange 名称;3.0.1 规范使用 System Package Data Exchange,并以配置文件扩展不同场景的信息表达。讨论示例或工具能力时,应写明具体版本,避免把 2.x 字段直接套入 3.x 模型。SPDX 2.3、SPDX 3.0.1
选择版本应看客户交换要求、工具支持及信息范围。需要交换软件包和许可证的项目,可依据已有工具链约定;需要表达 AI、数据集或构建关系时,再评估相应配置文件。不能用“版本更新”代替兼容性验证。
一份可用的 SBOM 应回答哪些问题
首先说明清单对应哪个产品、版本和构建,以及扫描覆盖了什么。源代码清单、容器镜像清单和最终固件清单的视角不同,不应混为一份无边界的“完整清单”。
其次尽可能准确地记录组件标识、版本、来源、校验信息和许可证,再连接组件之间的关系。对无法确认的信息,应区分未知、未分析和不适用,避免用猜测填满字段。
最后保存生成工具、时间和责任人,并把清单与交付工件关联。漏洞响应时,团队才能从某个组件追踪到实际产品版本和维护对象。
导出后需要三层验证
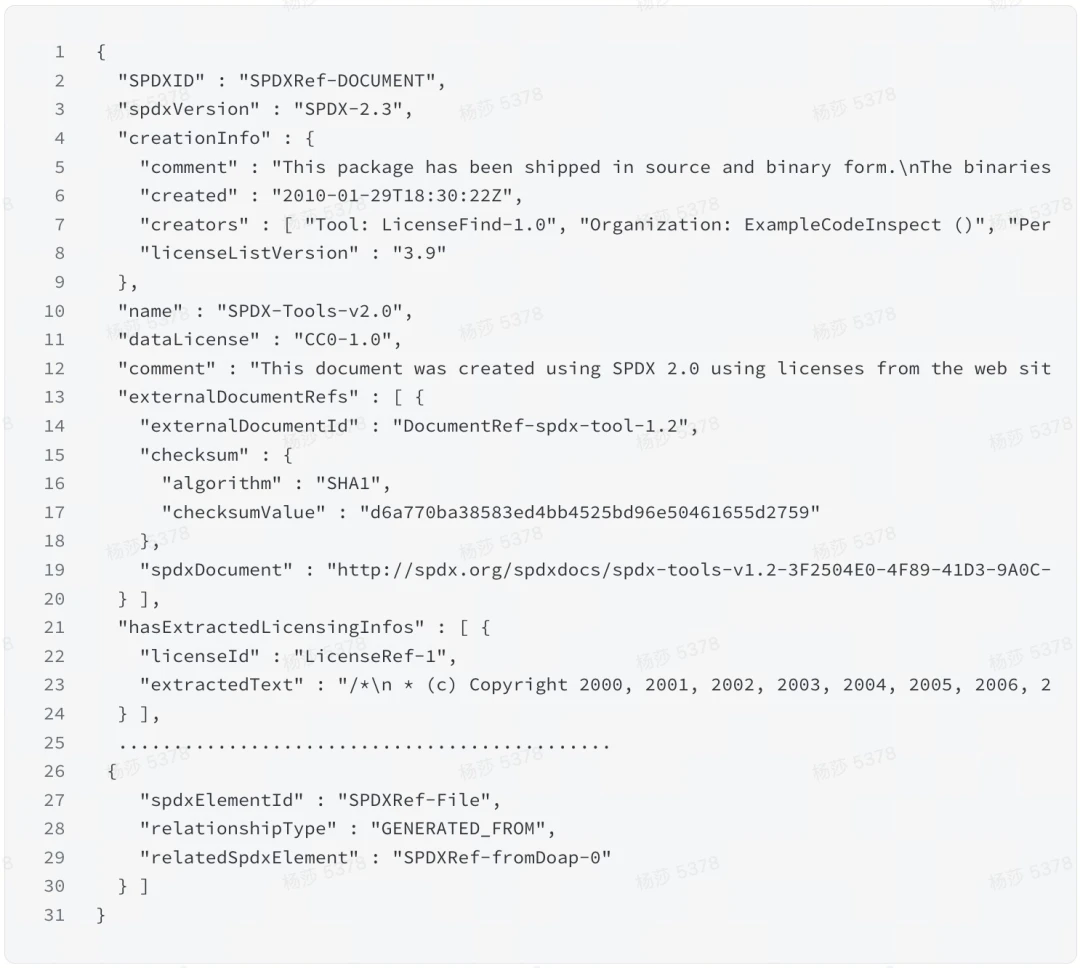
格式验证: 按声明的 SPDX 版本检查字段、引用和约束,并确认接收工具能够导入。语法有效只是起点。SPDX 规范索引
内容验证: 抽查代表性组件,确认版本和来源正确,关系没有明显遗漏,并检查构建产物是否包含仅存在于打包阶段的依赖。
流程验证: 在一次模拟漏洞响应中使用清单,确认能否找到受影响交付物、责任人和处置记录。若文件长期停留在附件中,就很难持续发挥价值。
清单与风险判断如何连接
SCA 可以辅助识别组件并匹配已知漏洞和许可信息,但匹配结果还需结合实际版本、使用方式与补丁状态分析。许可证标识帮助准确引用条款,不会自动决定组合、分发或修改行为是否合法。
生成 SPDX 是否等于获得安全认证? 不等于。数据格式符合规范,与产品通过安全或合规评估,是不同的结论。
可以只保留首次上线时的清单吗? 不宜。依赖和交付物会变化,应随发布更新,并保留历史清单以支持追溯。