
AI-BOM 是什么?企业需要记录哪些模型与数据资产
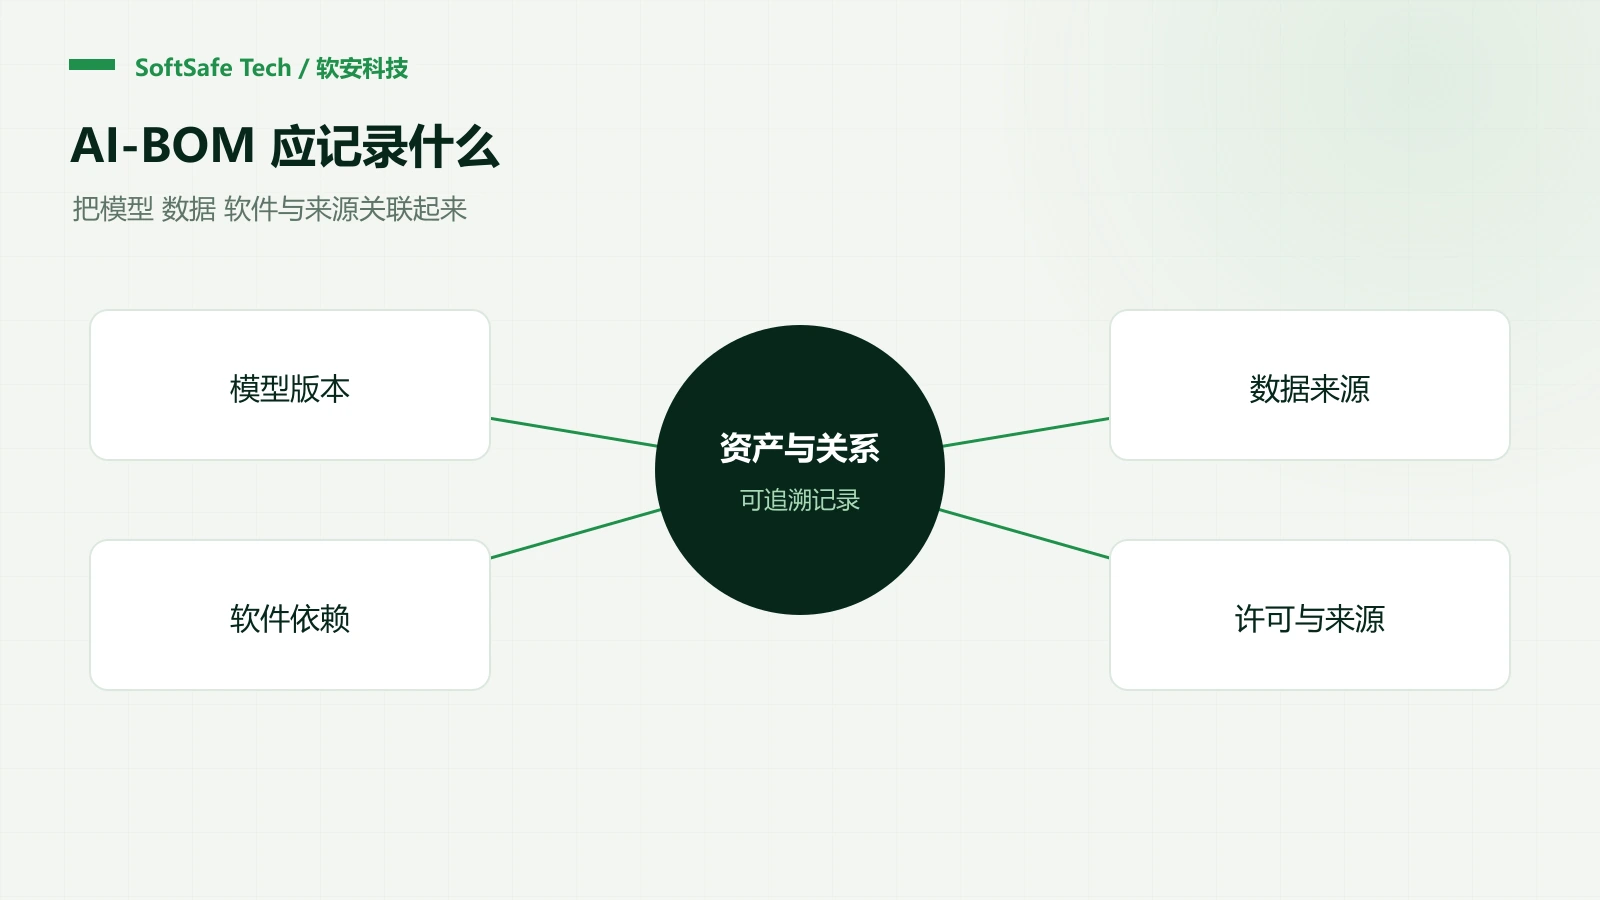
AI-BOM,即人工智能物料清单,用结构化记录描述 AI 系统的组成、来源和关系。它帮助企业回答“某个应用用了哪个模型、依赖什么数据和软件、变化影响哪些部署”,但清单本身不证明模型安全、数据合法或系统没有偏差。
与传统 SBOM 有什么关系
SBOM 用于记录软件组件及关系,范围可以包含自研、开源和商业软件。AI 应用还需要表达模型工件、数据集和训练或部署关系,因此可在软件清单的基础上扩充相关记录。
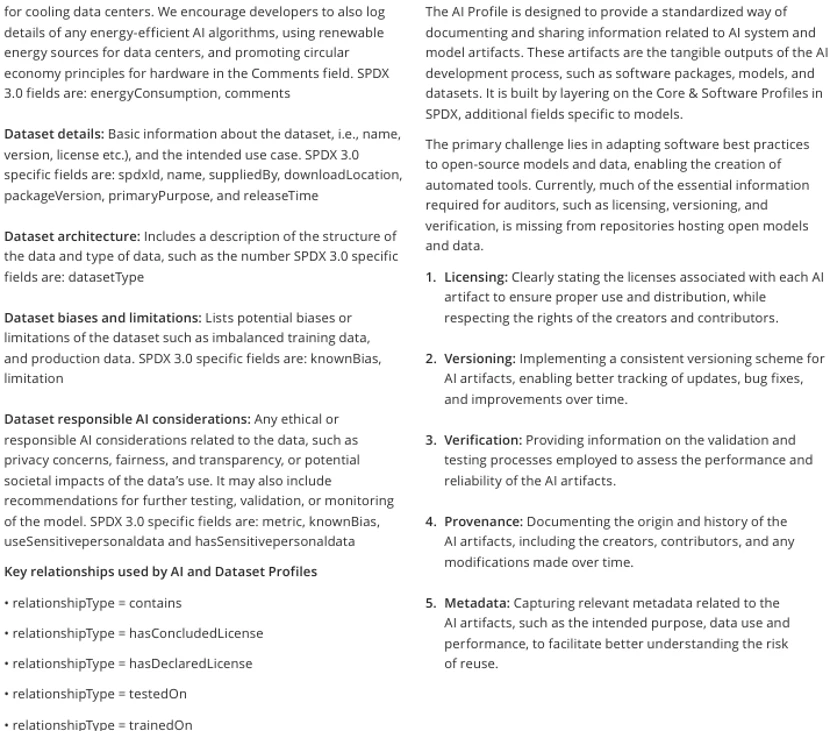
SPDX 3.0.1 提供 AI、Dataset、Build 等配置文件,用于组织不同领域的信息。AI Profile 描述 AI 系统与模型工件,Build Profile 则可以描述构建输入、输出及所用工具。SPDX 配置文件、Build Profile
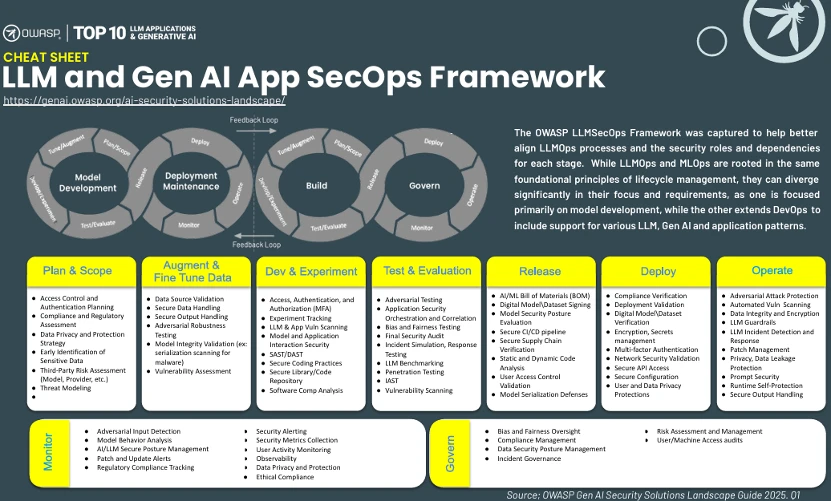
企业可以先记录什么
以下是业务落地的最小清单建议,不是对标准必填字段的完整枚举:
- 应用与部署: 应用名称、发布版本、部署位置、负责人,以及清单生成时间和覆盖范围。
- 模型: 发布者、仓库、精确版本或提交号、文件摘要、基础模型关系、许可证和使用限制。
- 数据: 可获得的数据来源说明、数据集版本、用途、授权依据和处理记录;无法取得的训练数据细节应明确写“未知”。
- 软件与工具: 推理框架、运行库、镜像及外部工具的版本,补充访问权限和调用关系。
- 验证证据: 关联安全测试和适用性评估的报告版本、测试条件与结论范围。
业务字段向 SPDX 输出时,应按所选版本和 profile 映射并校验,不能把自定义表格直接标成“符合标准”。SPDX AI Profile
怎样避免清单很快失效
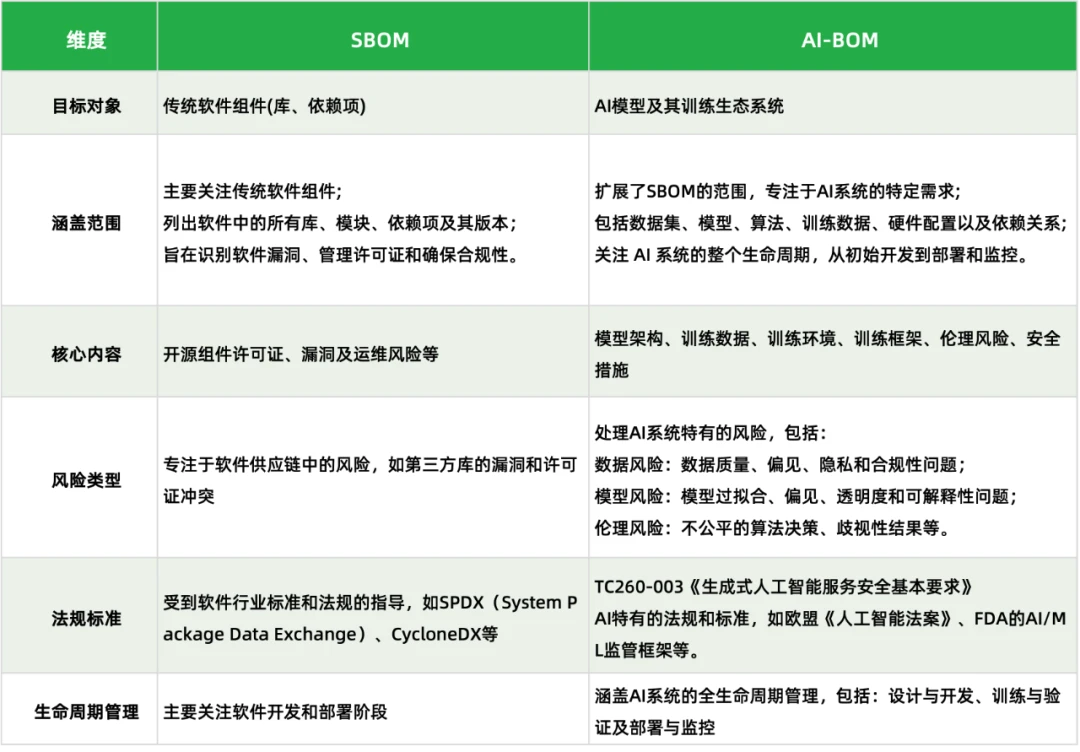
从一个上线应用建立基线,把清单与发布工件绑定。每次更换模型、更新依赖、导入知识库或增加工具时比较差异,明确哪些变化需要重新评估。清单不仅要能导出,也要能被漏洞响应、版本管理和审查流程实际使用。
自动工具可以发现部分工件和依赖,但数据授权、业务用途、外部服务细节等通常还需要负责人补充。对无法识别的内容保留缺口,比制造一份看似完整的记录更有价值。
常见问题
记录了模型哈希,能证明它没有被投毒吗? 不能。哈希用于确认文件是否与预期一致,不能判断预期文件自身的行为是否安全。
没有完整训练数据,还能做 AI-BOM 吗? 可以先记录已知来源、发布者说明和未知项,并标明证据来源及可信度。不能把未知项写成已审核通过。
清单能够替代合规审查吗? 不能。它组织事实和证据,具体许可、数据使用和行业要求仍需要结合实际场景判断。