
软安科技加入 OIN 2.0,参与开源专利风险治理
软安科技已加入 Open Invention Network 2.0(OIN 2.0),成为这一开源专利保护社区的成员。此次参与把开源专利风险纳入公司现有的软件成分识别、漏洞治理、许可证合规与软件供应链安全工作之中。
加入 OIN 2.0
OIN 通过成员间的专利交叉许可机制降低 Linux System 定义范围内的专利诉讼风险,并以共同参与的方式支持开放协作。OIN 2.0 延续这一机制,具体权利义务、适用范围和参与安排应以成员签署的协议及 OIN 发布的定义为准。
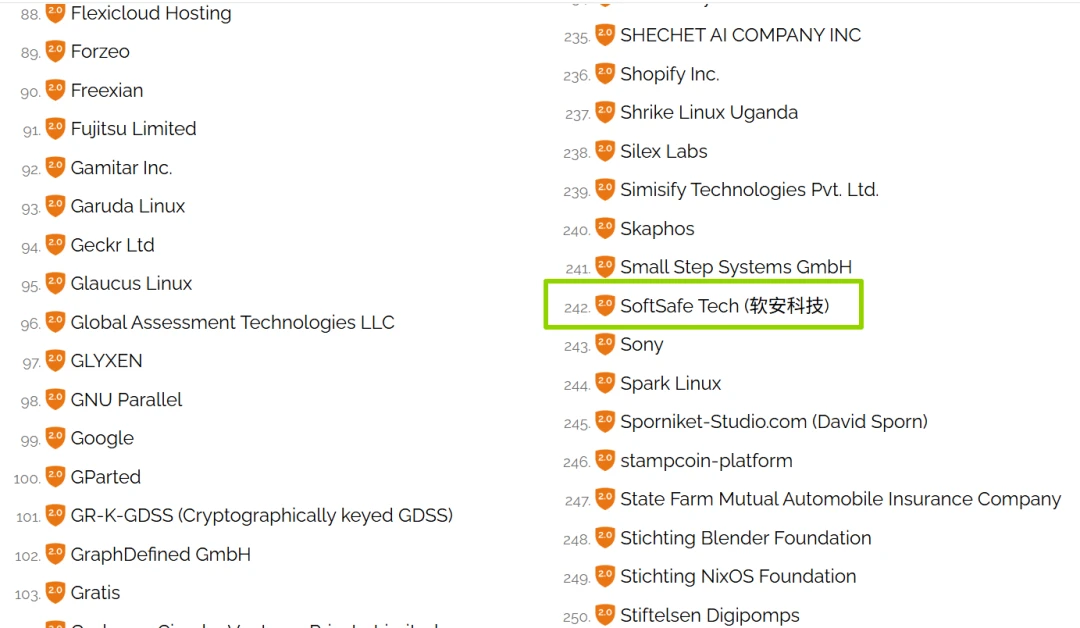
成员身份可以在OIN 2.0 完整会员名单中核对。该目录是后续确认成员状态的持续更新来源。
与软件供应链治理如何衔接
企业使用开源软件时,通常同时面对组件来源、安全漏洞、许可证义务、版权信息和专利风险。SCA 与 SBOM 可以帮助组织识别组件及版本,漏洞治理用于跟踪受影响范围和修复状态,许可证审查用于判断声明、源码提供等义务;专利风险则属于另一类治理事项,需要结合具体技术范围、使用方式和适用协议单独判断。
- 建立随产品版本更新的软件成分与依赖清单
- 记录漏洞判断、许可证结论及相应处置证据
- 识别交付和商业使用场景中的知识产权风险
- 在需要时核对 OIN 协议、Linux System 定义和成员状态
从参与者到推动者
软安科技深知开源软件对于产业创新的重要价值。我们希望不仅帮助客户识别和管理开源软件中的漏洞、许可证和合规风险,也进一步推动客户理解和重视开源专利风险,共同参与全球开源生态的保护。
软安科技联合创始人 杨国梁
软安科技长期围绕软件成分分析、静态代码分析、模糊测试、SBOM、漏洞治理、开源许可证合规和 AI 代码安全开展产品与服务工作。加入 OIN 2.0 后,公司将继续把开源专利风险与这些工程治理环节联系起来,并与客户、产业伙伴和开源社区交流可执行的风险管理方法。
参与国际开源治理机制并不替代企业自身的合规审查。组织仍需根据实际组件、产品版本、分发方式和协议文本形成判断,并保存能够对应具体交付版本的证据。