
静态分析发现开源代码缺陷,该修复、升级还是暂缓?
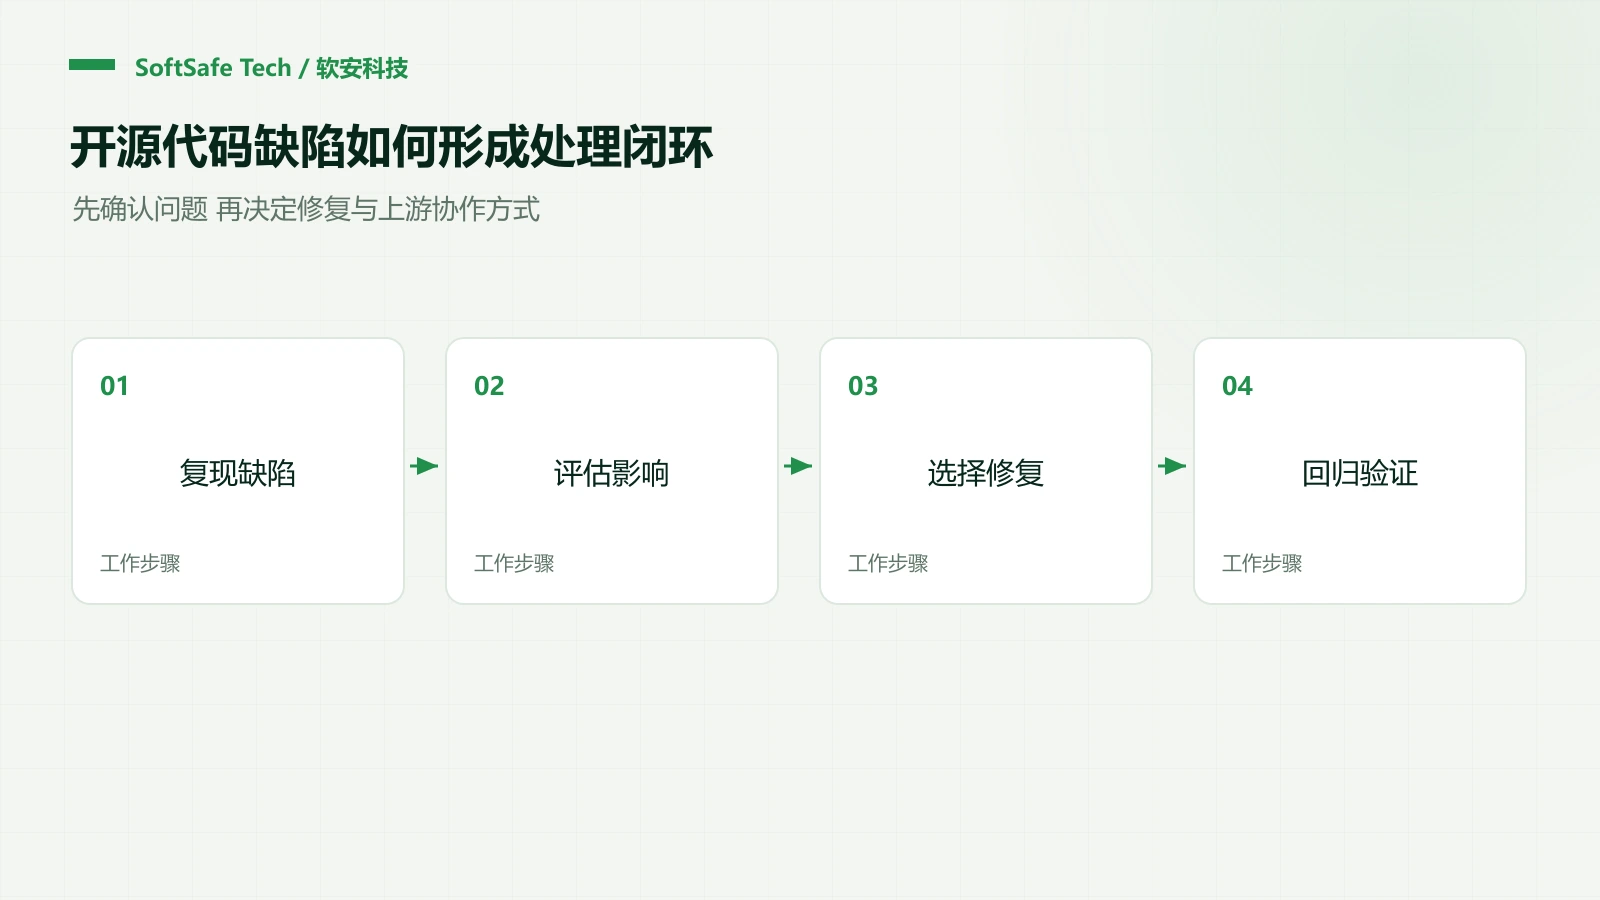
静态分析发现开源代码缺陷后,应按实际影响决定修复与响应,不能仅因为“不是自研代码”就忽略。开源组件一旦进入产品,其问题可能影响交付质量;使用方需要负责评估,并与上游或供应商协作处置。
第一步:把告警变成可复核问题
记录组件名称、精确版本、源码提交、构建配置和告警路径。确认问题是否发生在实际参与交付的实现中,检查宏、平台条件、外部库模型和前置约束。
真实构建信息有助于还原生效分支。Clang 的编译数据库规范说明,同一源文件可以对应不同编译配置,因此一个配置中的判断不能自动推广到全部产品。Clang 编译数据库
必要时缩减代码或准备最小复现,验证触发条件。没有复现并不必然等于误报,但报告应明确当前证据、分析推断和缺失信息。
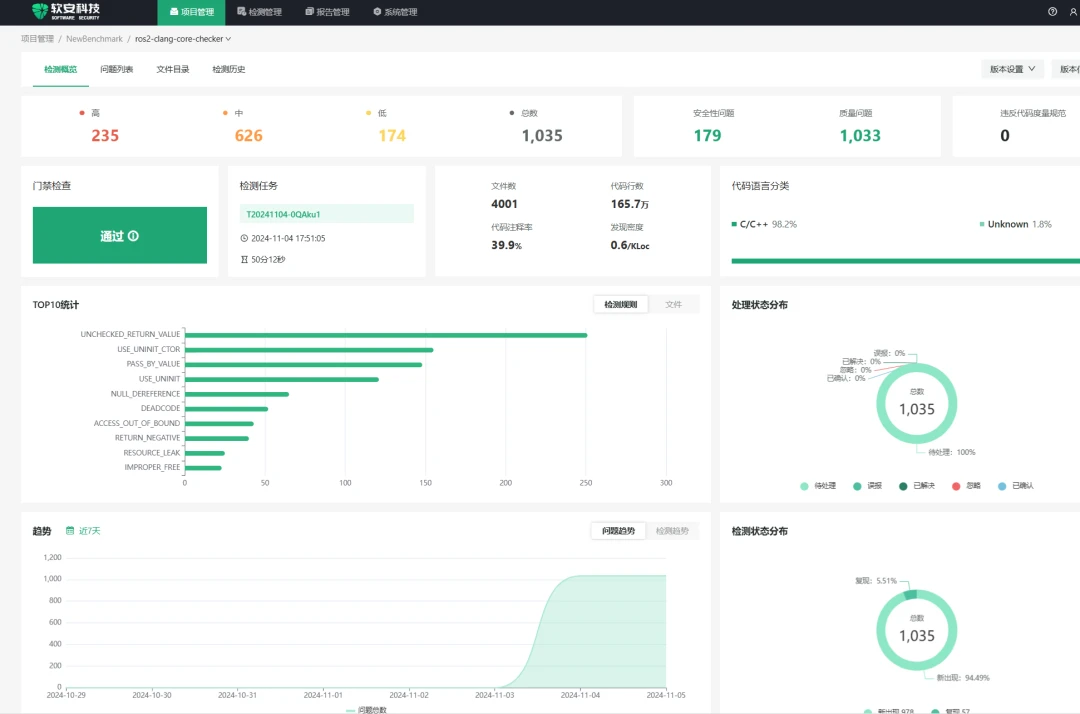
第二步:结合使用方式判断优先级
检查缺陷路径是否可达、输入是否受外部控制、失败影响范围以及已有保护措施。一个位于不用功能中的问题,与直接处理外部输入的缺陷,可能需要不同的响应时限。
区分误报、当前条件不可达、已在上游修复、真实且待修复等状态。不要把它们统一标成“忽略”,更不宜按目录长期隐藏整个组件的所有告警。
第三步:选择可维护的处置方式
如果上游已有修复,优先评估升级到适合当前产品的受支持版本,并运行兼容性测试。无法直接升级时,可评估回移补丁,但需要记录补丁来源、修改差异和后续维护责任。
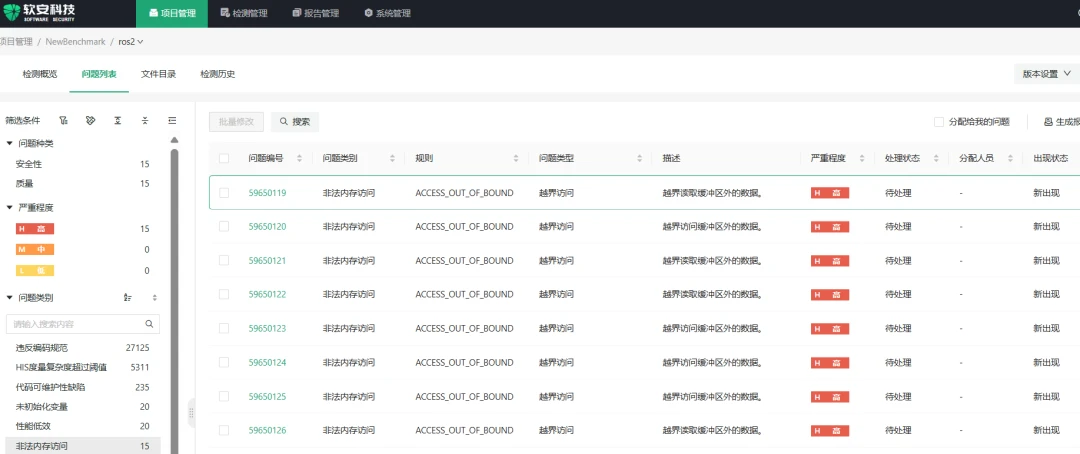
若暂时只能关闭功能、限制输入或隔离访问,应明确这些缓解措施覆盖哪些条件,并设置负责人和到期复核时间。暂缓是风险决策,需要依据和后续计划,不能由过滤规则替代。
第四步:与上游协作并完成回归
一般质量问题可按项目贡献规则提交;疑似安全漏洞先查 `SECURITY.md` 或维护者的私密报告渠道。GitHub 提供私密漏洞报告机制,可在项目支持时使用,避免未经协调公开敏感利用细节。GitHub 私密报告说明
报告包含版本、环境、路径、预期与实际行为,以及必要的最小复现。提交后继续跟踪修复提交和发布版本,并将测试用例保留在自身回归集中。上游收到报告不代表已修复,合并补丁也不代表所有部署已经更新。
没有权限修改第三方代码怎么办? 仍可完成影响评估、联系供应商,并采取经验证的临时缓解措施。
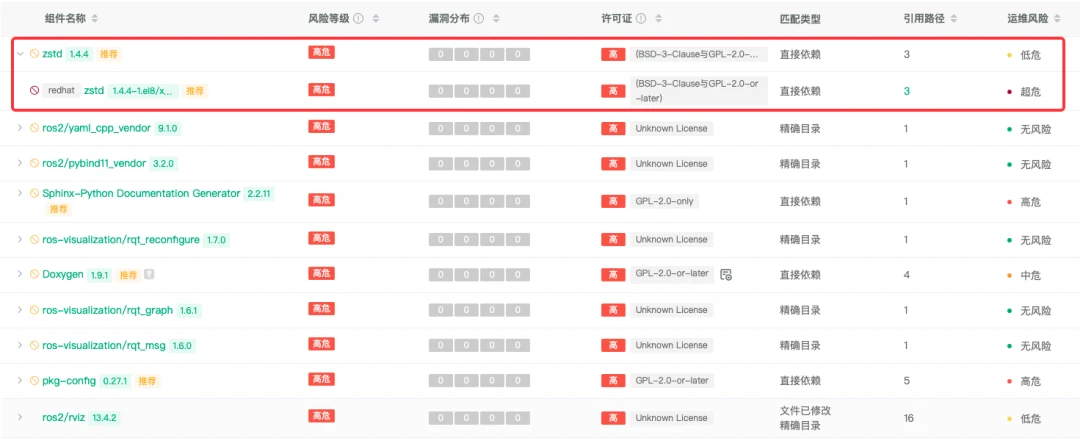
怎样减少 CI 中的告警噪声? 可以设置有证据、有范围、有失效条件的抑制规则,同时保留组件基线和风险清单,让版本变化触发重新评估。