
汽车软件安全如何验证?从内存资源到供应链证据
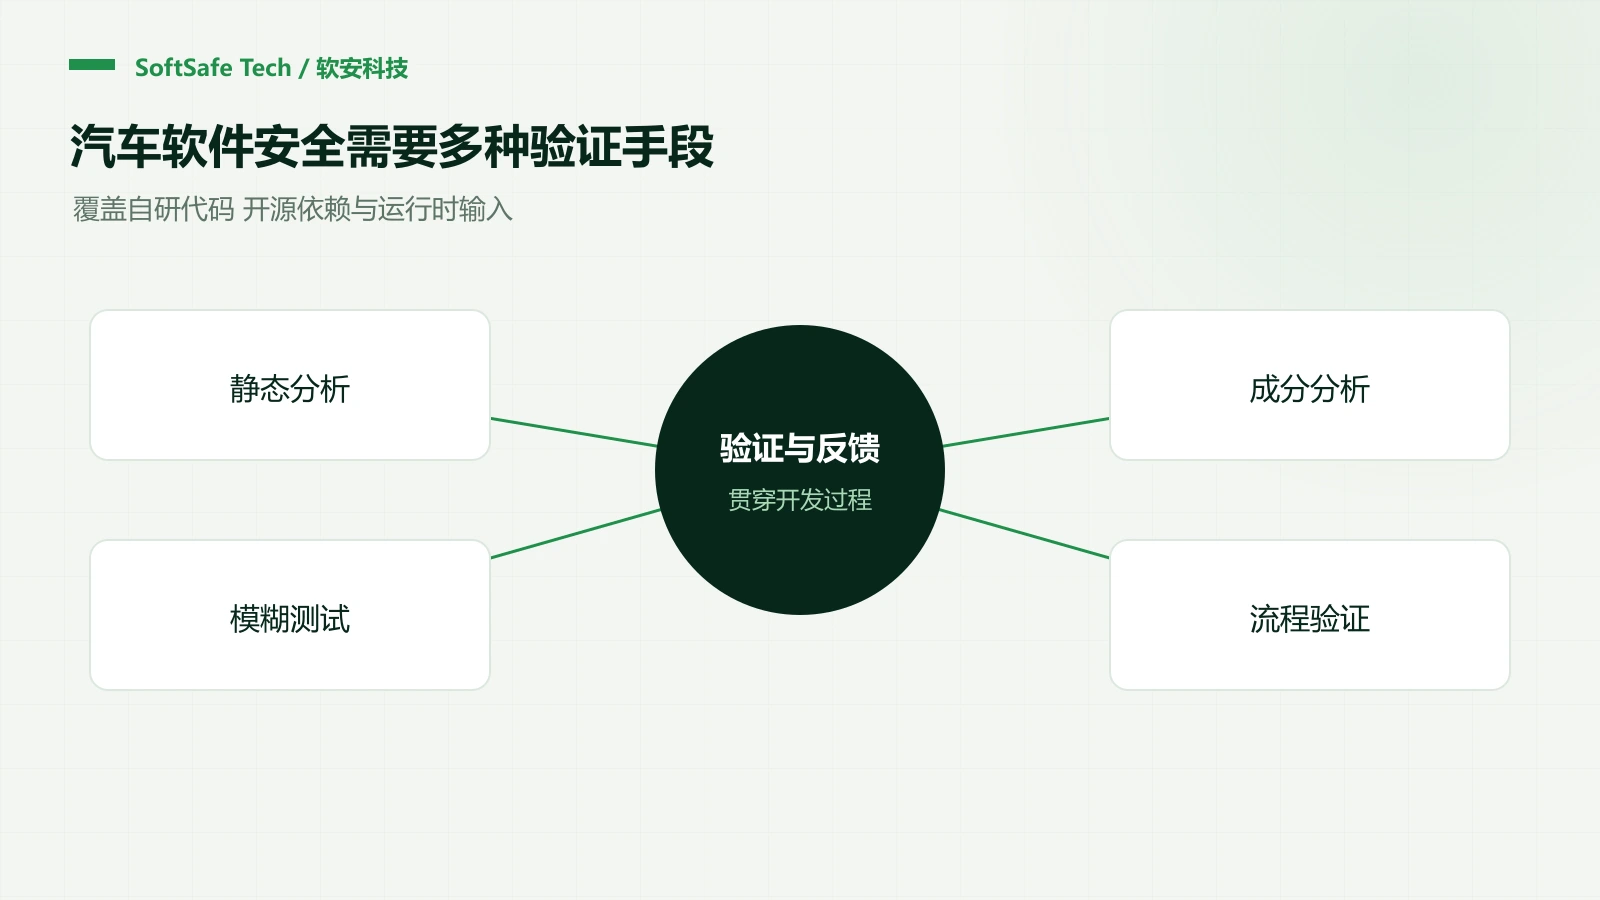
汽车软件安全需要同时验证代码行为、组件来源和系统失效处置。发现内存泄漏,能够证明存在资源管理问题;是否进一步影响车辆功能,还需要分析部署位置、隔离机制、资源上限与降级设计。
从一个通用图像处理场景看风险
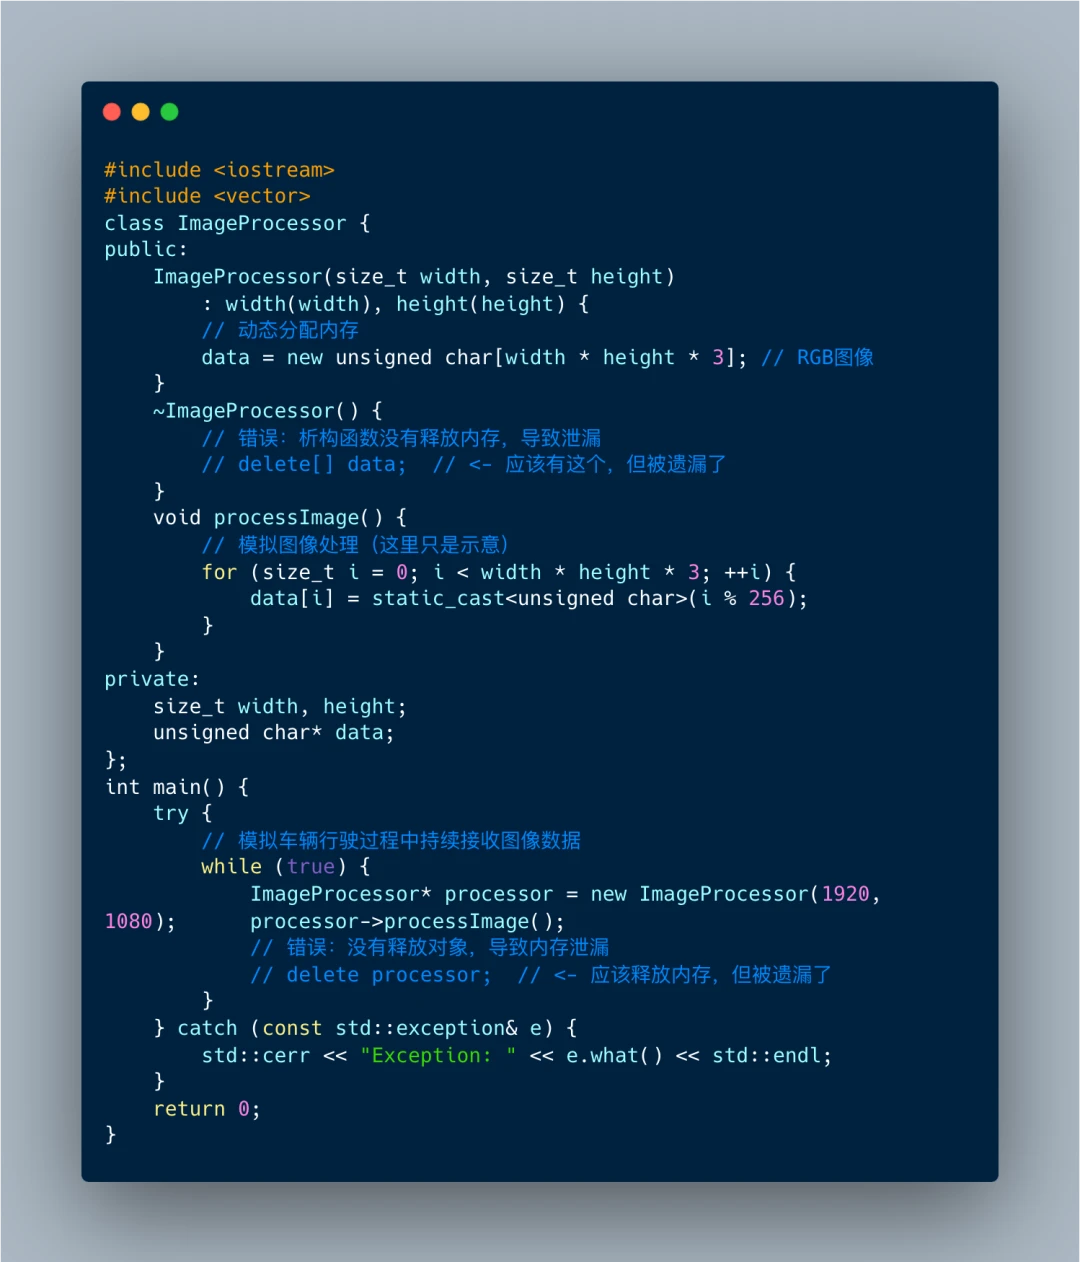
假设某模块持续接收图像,为每帧申请缓冲区,却在部分错误返回路径中遗漏释放。长期运行可能造成资源持续占用,最终出现分配失败、延迟增加或进程异常。
这是说明资源生命周期的教学场景,不对应某个车型或客户实测。内存耗尽也不等同于缓冲区越界写入;二者触发机制不同,不能仅凭一个告警就推导出整车失控。
C++ 工程可以优先采用具有清晰所有权的容器和资源句柄,通过 RAII 让资源释放与对象生命周期绑定。仍需检查异常路径、跨线程共享和长期持有引用,不能认为使用智能指针后所有问题都已解决。C++ Core Guidelines
四类验证相互补充
静态分析关注代码中的内存、边界、空指针和并发等问题。需要基于实际编译配置核查路径,确认告警影响哪一版交付软件。
成分分析用于识别开源及第三方依赖,结合版本、许可和漏洞通告建立供应链记录。组件命中漏洞编号后,还要检查使用条件和补丁状态。
运行测试关注真实资源消耗、异常输入、长时间运行和故障恢复。对图像模块,除了正常帧,还可测试尺寸异常、数据中断、连续分配失败等条件,并观察资源是否回到可控水平。
系统验证确认局部失败后如何检测、隔离和降级。关键结论需要回到系统架构与安全目标,代码工具的单项结果无法替代整车或系统层论证。
供应商交付时保留什么
建议将软件版本与构建标识、组件清单、缺陷处置记录、测试环境及回归结果一起交付。存在临时豁免时,说明触发条件、缓解措施、负责人和复核时间,避免“已忽略”成为唯一结论。
汽车行业还涉及网络安全及软件更新管理。UNECE 的 R155 与 R156 分别关注相关管理和要求,具体适用范围应按车辆、市场及相应法规判断,不能由一次工具扫描代替。UNECE 官方说明
修复内存泄漏就能证明行车安全了吗? 不能。修复解决具体缺陷,系统安全还取决于完整需求、架构和验证证据。
第三方组件的缺陷也要跟踪吗? 要。只要它进入交付物并可能影响系统,就应明确评估和处置责任,再与供应商协作完成修复。