
大模型本地部署安全吗?上线前检查四个边界
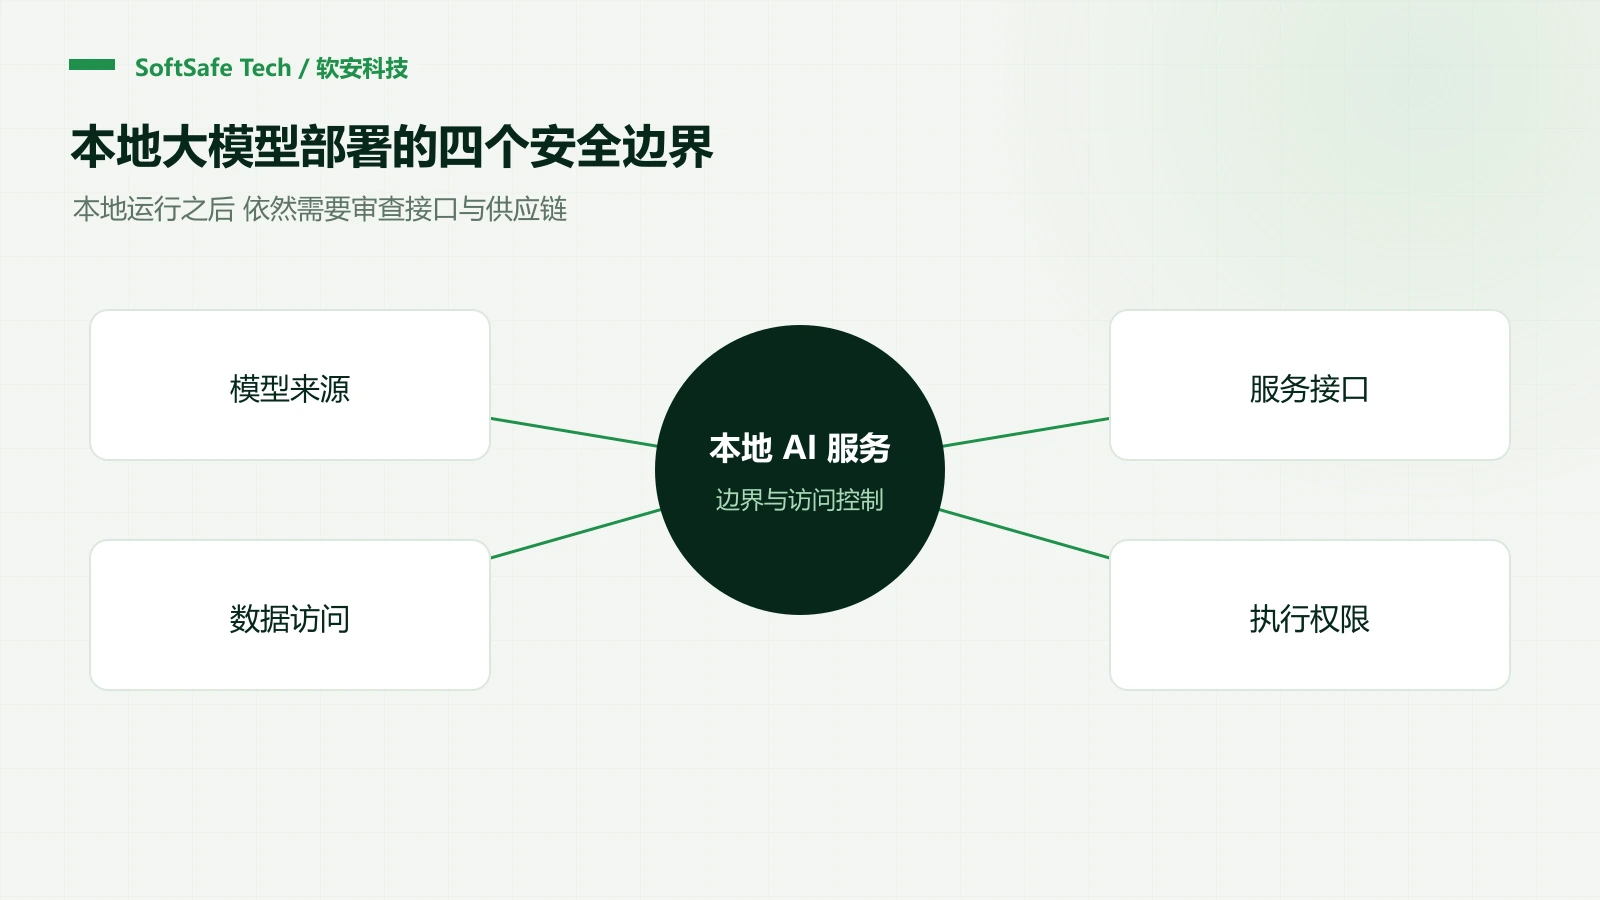
大模型本地部署有助于控制数据流向和基础设施,但仍需要审查模型来源、服务接口、数据权限与输出行为。安全性来自这些控制的实际效果,不能由“部署在内网”单独证明。
边界一:下载的模型和代码来自哪里
从发布者维护的仓库获取工件,固定模型版本或提交号,保存校验值和许可证。模型目录可能包含额外代码,加载流程也可能执行它。Transformers 的安全说明建议使用 safetensors;启用 `trust_remote_code` 时,应审查相关代码并固定 revision。Transformers 安全说明
安全序列化格式主要减少特定加载风险,并不证明模型没有后门、偏差或不当输出。下载来源审查和模型行为测试应分别进行。
边界二:推理服务暴露给谁
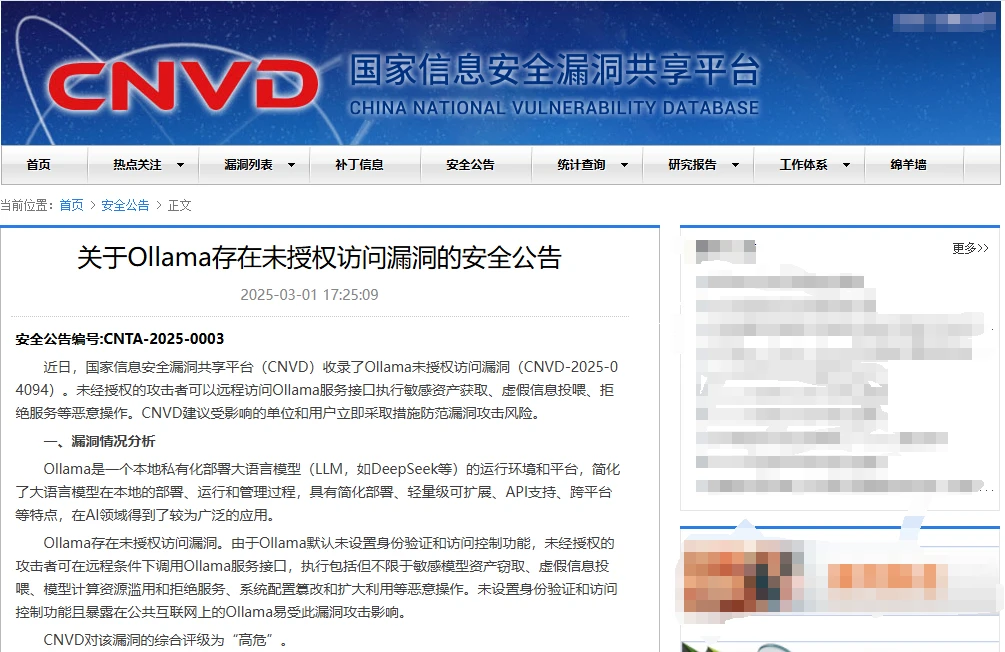
以 Ollama 为例,官方说明默认监听 `127.0.0.1:11434`,可通过 `OLLAMA_HOST` 改变绑定地址。将地址改为网络可达后,应重新检查网关认证、访问控制、传输保护及限流,不能把本机默认行为直接当作企业多用户配置。Ollama FAQ
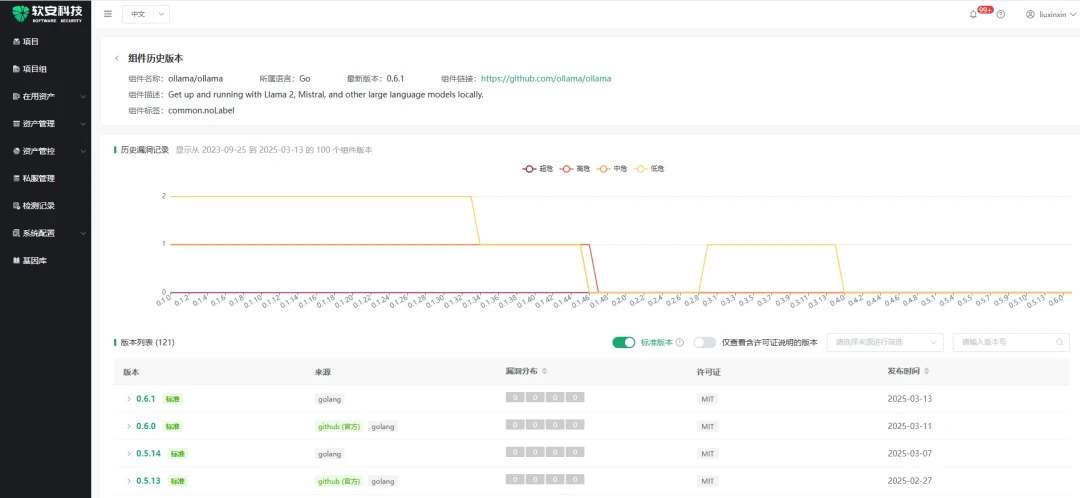
同时建立推理框架、运行库和基础镜像清单,跟踪对应版本的安全通告。接口暴露问题和框架软件漏洞可能同时存在,但验证与修复方式不同。
边界三:模型能够读取和操作什么
连接知识库时,检索权限应随用户身份生效,不能因为模型服务使用一个高权限账号,就让所有用户读取全部文档。日志、缓存和向量库也应纳入敏感数据管理。
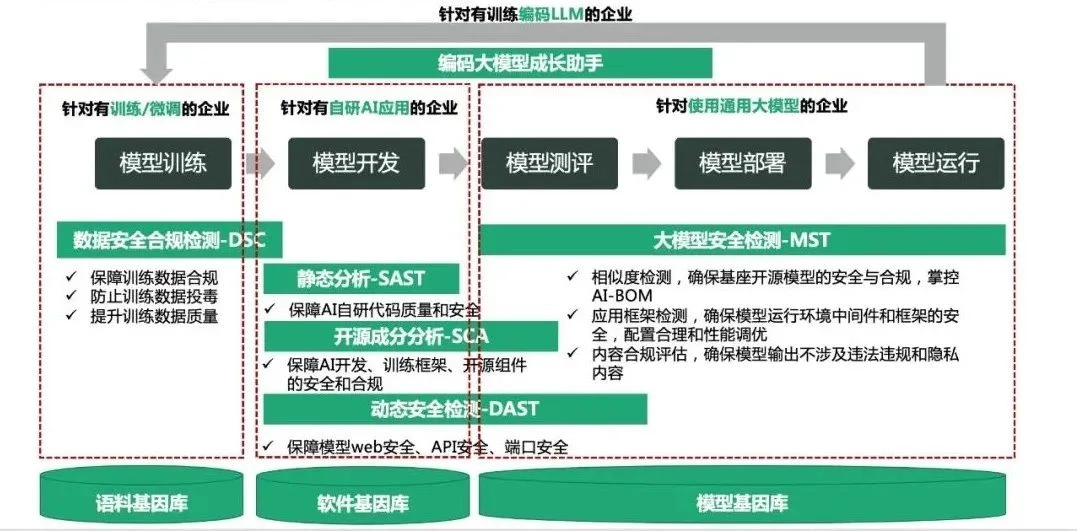
连接工具时,把只读与写入权限拆开。让模型建议操作并不意味着它获得了执行授权,具体对象、参数和权限应由程序校验。高影响动作还应保留审核与可追溯记录。
边界四:怎样判断回答可以使用
模型可能生成与事实不符但表述流畅的内容。这不宜简单解释成“神经元算错”;应把它作为生成式系统的可靠性风险,通过场景评估管理。NIST AI 风险管理资料
为实际业务准备正常问题、无答案问题、权限边界问题和外部内容诱导问题。记录模型、提示模板、检索数据版本及预期答案,再评估回答正确性、引用可核查性和拒绝行为。模型或知识库变更后,重跑受影响测试。
完全离线就安全了吗? 离线可以减少部分外部连接风险,但导入工件、内部越权和错误输出仍可能产生影响。
一次内容安全评分可以覆盖所有用途吗? 不能。结论取决于测评集、场景、评分规则和系统版本,应明确报告适用范围。