
ROS 2 安全配置怎么做?从节点身份到通信权限
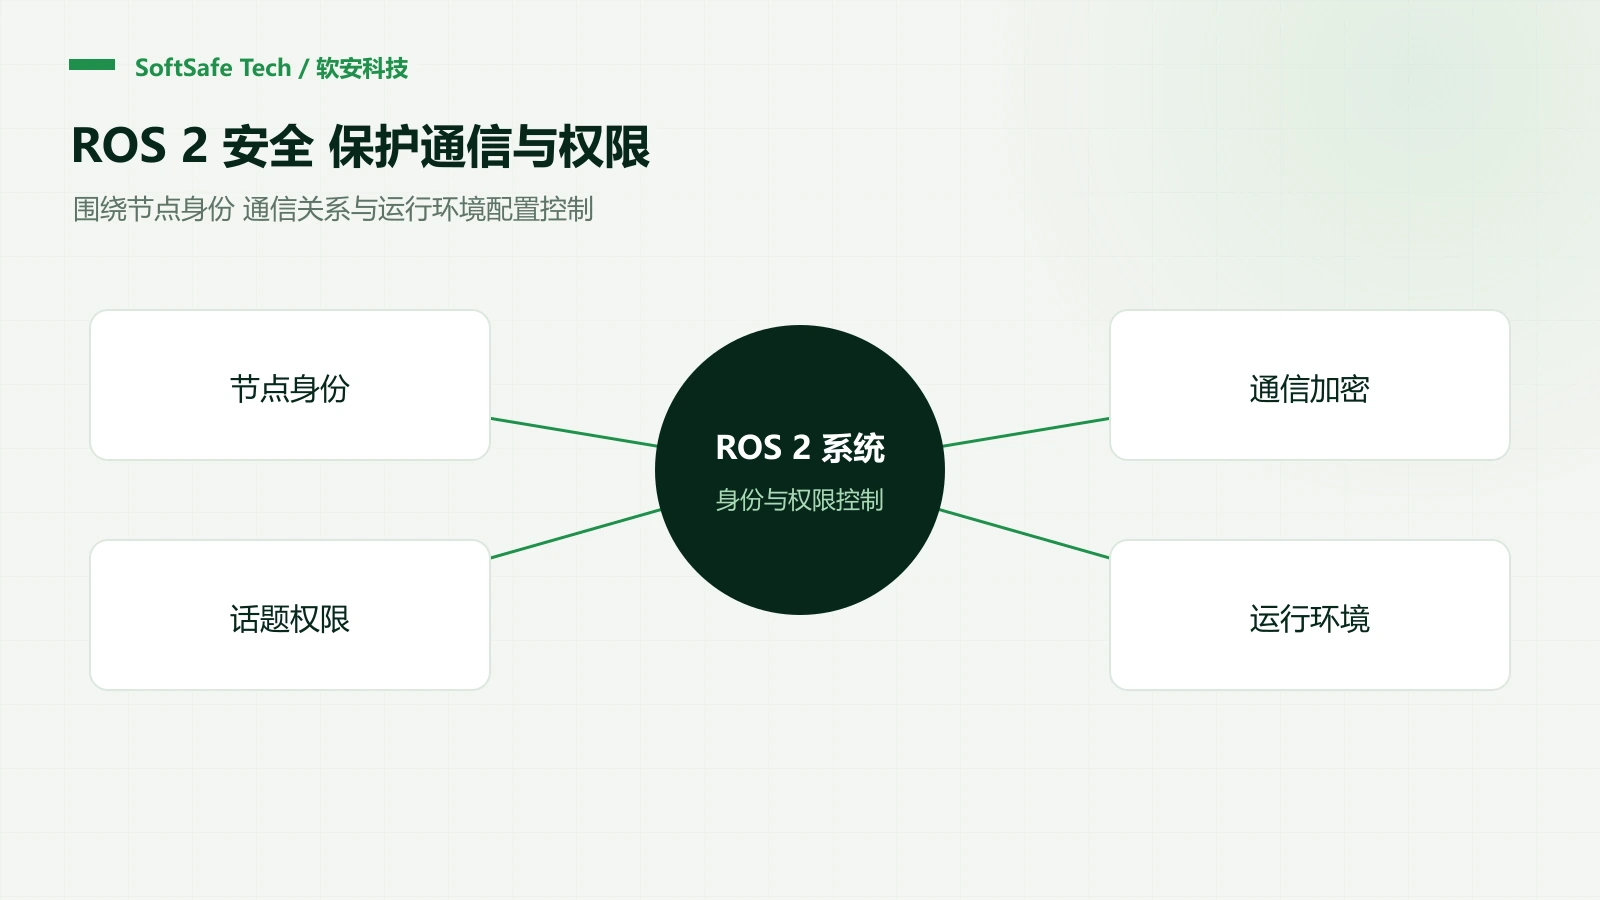
ROS 2 的通信安全需要主动配置和验证。使用支持 DDS Security 的中间件时,可以通过 SROS2 管理身份与权限材料,并为部署启用相应安全策略。安装 ROS 2 本身,不代表机器人节点之间已经完成认证、授权和加密。
先确定讨论范围
ROS 2 是机器人软件开发框架与工具生态,不应把它等同于一个只运行在 Linux 上的完整操作系统。本文讨论采用 DDS Security 的 ROS 2 通信部署;具体操作应依据选定发行版、中间件实现及其支持情况确认。
节点之间传什么数据、允许谁发布控制指令、哪些诊断接口可以访问,都会影响安全边界。通信机制能够保护这些边界,但不会自动判断一个经过授权的控制指令是否符合真实环境。
配置身份与权限材料
先列出节点、话题、服务和动作的使用关系,再为对应的安全域或 enclave 配置身份和权限。避免直接把示例中的宽权限策略用于生产,也不要让所有设备长期共享同一套私钥。
ROS 2 的官方设计说明列出了证书、私钥、治理策略及权限策略等材料。相关环境变量包括 `ROS_SECURITY_KEYSTORE`、`ROS_SECURITY_ENABLE=true` 和 `ROS_SECURITY_STRATEGY=Enforce`;其中严格模式要求安全材料可用,否则参与者不能正常启动。ROS 2 DDS-Security 设计
这些变量需要传递到真正启动节点的进程环境,不能只在调试终端设置后就认为系统服务已经生效。还应保护密钥目录权限,记录证书有效期及轮换办法。
验证应该覆盖失败场景
测试不能只有合法节点成功通信。还应验证:没有凭证的节点能否加入;错误身份能否发布敏感话题;策略文件缺失或无效时是否按预期失败;诊断工具是否受到同样的访问限制。
在受控环境观察通信是否按策略加密,同时检查日志与启动状态。更换 DDS 实现、证书或部署方式后重跑这些用例,不能假设一个实现上的结果可以直接代表其他组合。SROS2 官方示例
通信保护之外还需要什么
机器人仍需要处理内存、句柄、超时和资源耗尽问题。静态分析和运行测试可以提供代码质量证据;失联后的停止、限速或降级行为则需要结合系统设计验证。加密通信不等于功能安全认证,也不能替代对传感器和执行器故障的分析。
Enforce 能否自动生成最小权限策略? 不能。它约束安全材料与启用行为,具体谁可以做什么仍由团队设计并验证。
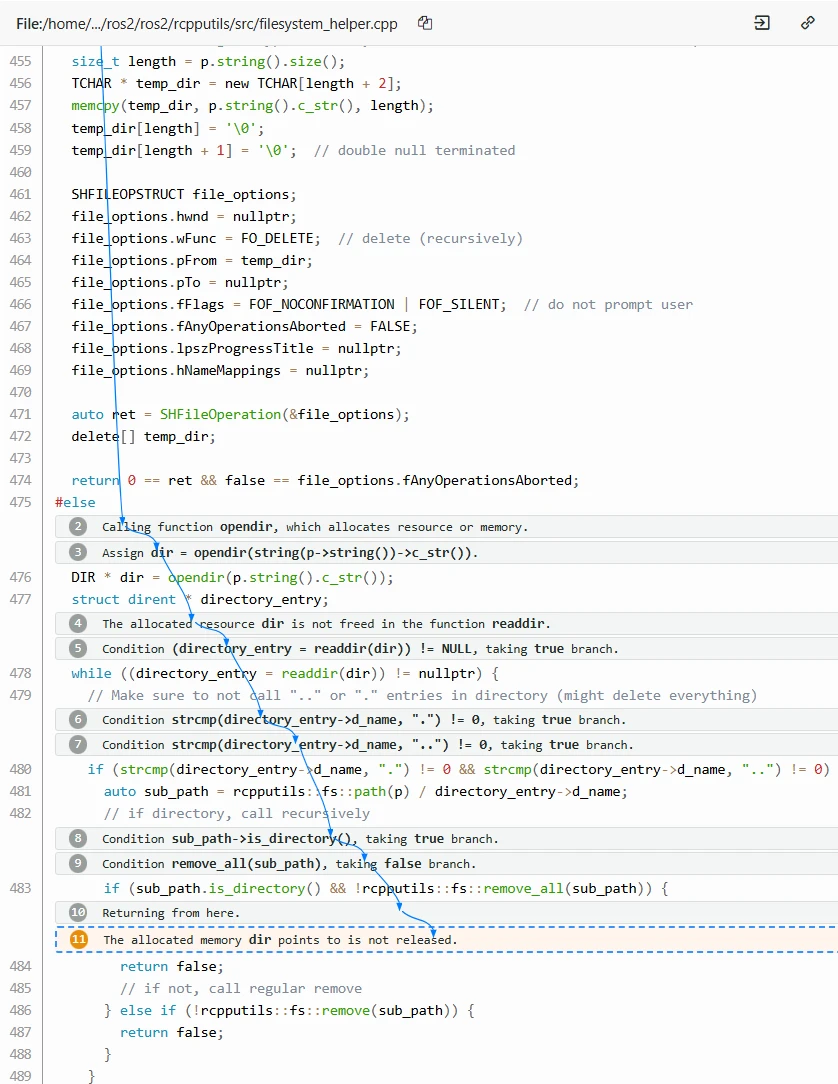
发现开源代码缺陷后如何引用案例? 给出仓库、提交号、触发路径和上游修复记录,再说明受影响范围。缺少这些材料时,应把示例作为待验证线索。