
CVE-2025-32433:如何判断 Erlang/OTP SSH 漏洞是否影响你的系统
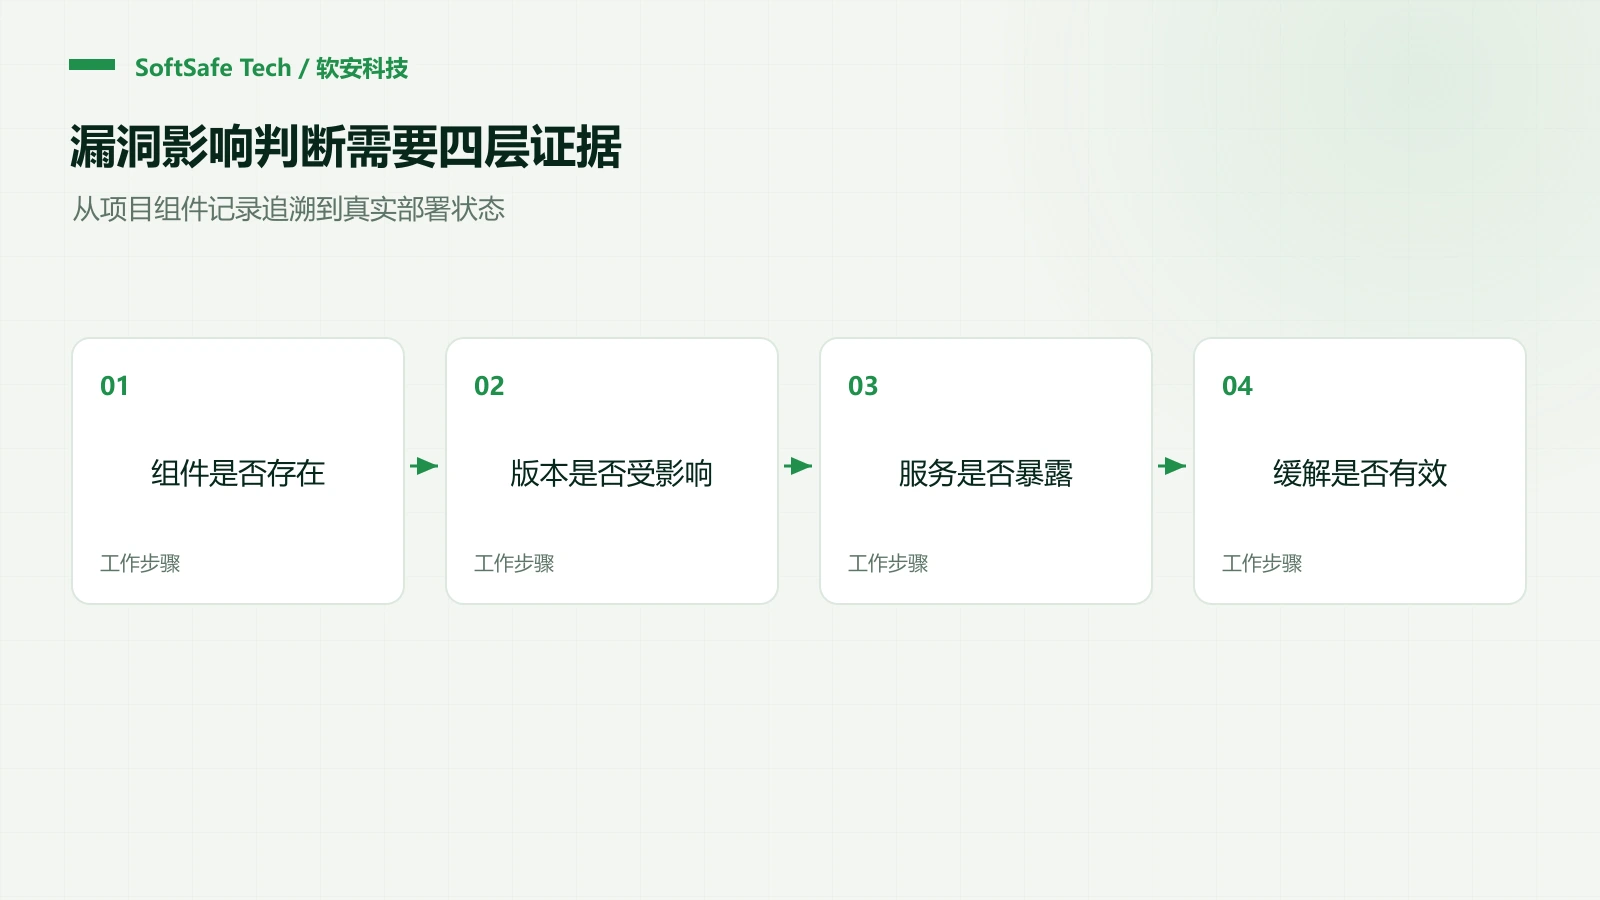
判断 CVE-2025-32433 是否影响系统,不能只搜索是否安装 Erlang。需要确认运行版本是否修复、是否启动 Erlang/OTP 自带的 SSH 服务,以及攻击者是否能够访问该服务。组件存在与实际可利用之间,还隔着部署条件。
官方通告给出了哪些边界
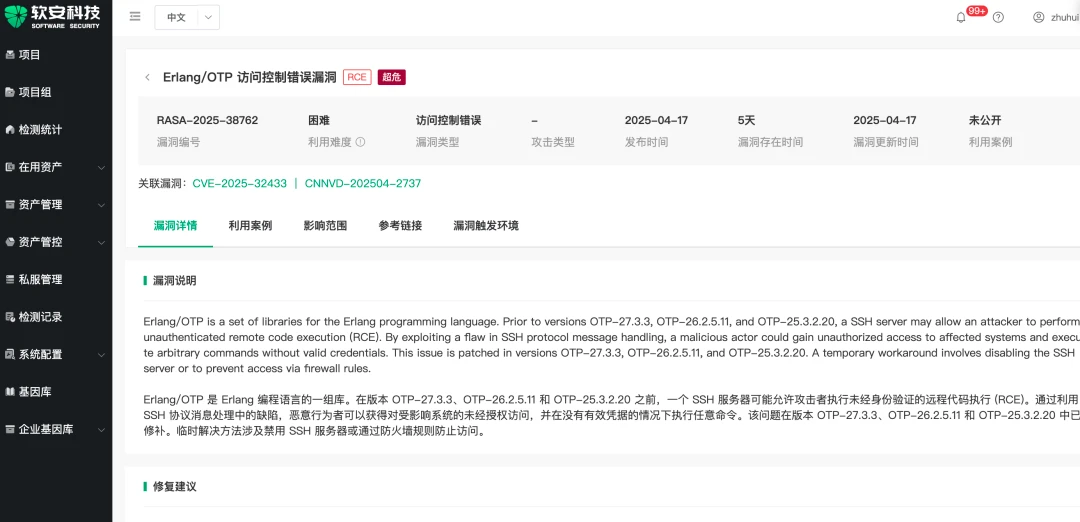
Erlang/OTP 官方通告指出,该漏洞可能让具有网络访问能力的攻击者,在无需认证的情况下于受影响 SSH 服务中执行代码。通告列出的 OTP 修复版本是 27.3.3、26.2.5.11 和 25.3.2.20,分别对应相关维护分支;其受影响表达式从 OTP 17.0 起,且提示更早版本也可能受影响。官方安全通告
这些是该次通告的修复点,不是今天选择升级目标的完整依据。还应查看正在使用的发行版支持状态、供应商回移补丁和后续安全更新。
用四类证据确认影响
组件证据: 在服务器、容器镜像、设备固件和第三方交付包中定位 OTP,记录它对应的产品与负责人。仅检查应用依赖声明,可能漏掉基础镜像或捆绑运行时。
版本证据: 记录实际运行版本及补丁来源。发行版可能回移修复,不能只比较文件名;应以供应商安全公告和构建信息补充判断。
服务证据: 确认启用的是 OTP 的 SSH 应用及其监听配置。系统使用 OpenSSH,或某产品采用 Erlang 实现,都不能直接推出它启用了存在该漏洞的服务。
暴露证据: 检查监听地址、网络路由、防火墙及安全组。内网可达也应纳入威胁模型;只阻止公网访问不代表所有路径均已阻断。
修复需要落到运行中的实例
优先在兼容性验证后部署修复版本,并确认旧进程已经退出、运行实例实际加载了新版本。不能仅以软件包下载完成或镜像构建成功作为关闭依据。
暂时无法升级时,官方建议关闭 SSH 服务或使用防火墙阻断访问。这些措施应作为有负责人、有到期时间的缓解方案,实施后从实际访问路径复核。官方缓解建议
对于企业资产清单,建议保留“组件存在、版本状态、服务状态、网络可达、处置结果”五项记录,避免只留下一个已关闭的漏洞编号。
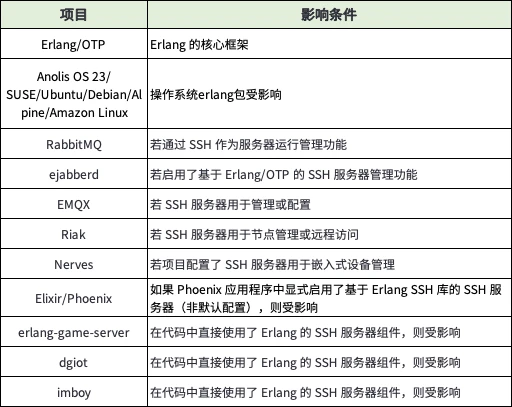
RabbitMQ 或 CouchDB 一定受影响吗? 不能这样判断。需要核对具体产品版本、捆绑运行时及是否启用受影响服务,并参考项目或供应商通告。
限制访问后可以不升级吗? 限制访问降低当前暴露,后续配置和网络变化可能让风险重新出现,仍应计划完成修复与回归。